

Bài đối Hai sắc hoa Ti-gôn
Hai tiếng tình yêu cõi nhân gian
Đan bằng sợi nhớ, chuyện hợp tan
Yêu là mong đợi người yêu dấu
Là khóc chia ly lệ rơi tràn
Cõi tình thơ mộng thuở vừa yêu
Đón đưa, hờn dỗi, nhớ thương nhiều
Một ngày không gặp hồn ngơ ngẩn
Mây gió cũng buồn, nắng đìu hiu
Thế rồi sánh bước mỗi hoàng hôn
Nhặt hoa màu trắng sắc tigôn
Loài hoa có dáng như tim vỡ
Hai tiếng tình yêu... chẳng chút buồn
Những kiến thức cơ bản về phân tích gói tin và mạng máy tính
Giới thiệu
Hàng ngày, có hàng triệu vấn đề xảy ra trong 1 mạng máy tính, từ việc đơn giản là nhiễm Spyware cho đến việc phức tạp như lỗi cấu hình Router, và các vấn đề này không thể giải quyết tất cả ngay lập tức được. Tốt nhất chúng ta có thể hi vọng thực hiện các công việc đó bằng cách chuẩn bị đầy đủ các kiến thức và các công cụ chúng ta cần có để xử lý những dạng vấn đề như trên.
Tất cả các vấn đề trên mạng đều xuất phát ở mức gói tin, nơi mà không có gì có thể che giấu đối với chúng ta, không có thứ gì bị ẩn đi bởi các cấu trúc menu, các hình ảnh bắt mắt hoặc là các nhân viên không đáng tin cậy. Ở mức gói tin, không có gì bí mật, chúng ta có thể điều khiển được mạng và giải quyết các vấn đề. Đây chính là thế giới của phân tích gói tin.
Chúng tôi sẽ bắt đầu viết loạt bài về kỹ thuật phân tích gói tin với công cụ tiêu biểu mà chúng tôi muốn giới thiệu ở đây là Wireshark. Khi kết thúc loạt bài này, bạn sẽ có thể thực hiện các kỹ thuật phân tích gói tin ở trình độ advanced, lúc đó bạn sẽ có thể giải quyết các vấn đề khó ở trong mạng của chính mình.
Trong bài đầu tiên này, chúng ta sẽ khởi đầu với những kiến thức căn bản, tập trung vào truyền thông mạng máy tính.
Cơ bản về phân tích gói tin
Phân tích gói tin, hay còn thường được gọi là lắng nghe gói tin hoặc phân tích giao thức, mô tả quá trình bắt và diễn giải dữ liệu sống như là các luồng đang lưu chuyển trong mạng với mục tiêu hiểu rõ hơn điều gì đang diễn ra trên mạng. Phân tích gói tin thường được thực hiện bởi 1 packet sniffer, là 1 công cụ được sử dụng để bắt dữ liệu thô đang truyền trên đường dây.
7 lời khuyên đáng suy ngẫm của Khổng Tử
1. Tâm còn chưa thiện, phong thủy vô ích.
2. Bất hiếu cha mẹ, phong thủy vô ích.
3. Anh em không hòa, bạn bè vô ích.
4. Làm việc bất chính, đọc sách vô ích.
5. Làm trái lòng người, thông minh vô ích.
6. Không giữ nguyên khí, thuốc bổ vô ích.
7. Thời vận không thông, mưu cầu vô ích.
2. Bất hiếu cha mẹ, phong thủy vô ích.
3. Anh em không hòa, bạn bè vô ích.
4. Làm việc bất chính, đọc sách vô ích.
5. Làm trái lòng người, thông minh vô ích.
6. Không giữ nguyên khí, thuốc bổ vô ích.
7. Thời vận không thông, mưu cầu vô ích.
ICMP - Time Exceeded Message Analysis
Giới thiệu
Thông điệp ICMP Time Exceeded là loại thông điệp được tạo ra bởi các gateway hoặc router. Để có thể nắm được 1 cách rõ nhất về loại thông điệp này, bạn phải có kiến thức về IP Header ở trong 1 gói tin. Khi nhìn vào IP Header, bạn sẽ thấy có các trường TTL và Fragment Flag, đây là 2 trường đóng 1 vai trò lớn trong việc hoạt động của thông điệp ICMP này. Hãy chắc chắn rằng bạn đã hiểu về 2 trường đó trước khi chúng ta tiếp tục bài này!
Thông điệp ICMP Time Exceeded được tạo ra khi Gateway đang xử lý datagram (hay packet) có trường Time to Live được thiết lập là 0 và khi trường đó được thiết lập là 0 thì datagram sẽ bị loại bỏ.
Thuật ngữ "fragment" (phân mảnh) có nghĩa là "cắt ra thành nhiều mảnh". Khi dữ liệu quá lớn và không thể cho vào cùng 1 packet, nó sẽ được cắt thành các mảnh nhỏ và gửi đến đích. Ở đầu bên kia, host đích sẽ nhận được các phần bị phân mảnh và ghép chúng lại với nhau để tạo ra gói dữ liệu ban đầu.
Phân tích
Dưới đây là cấu trúc của 1 thông điệp ICMP Time Exceeded:

ICMP - Redirect Message Analysis
Giới thiệu
Thông điệp ICMP Redirect luôn được gửi từ 1 gateway tới host và ví dụ dưới đây sẽ minh họa điều đó.
Trước khi vào ví dụ, ta hãy thử giả sử rằng thông điệp ICMP Redirect xảy ra khi 1 host gửi 1 datagram (hay packet) tới gateway của nó (điểm đến của datagram này là 1 mạng khác), sau đó nó sẽ chuyển datagram đó đến gateway tiếp theo và gateway thứ 2 này nằm cùng 1 mạng với host đích. Gateway thứ 2 sẽ tạo ra thông điệp ICMP này và gửi nó tới host nguồn đã gửi datagram.
Có 4 loại thông điệp ICMP Redirect khác nhau:

Ví dụ:

ICMP - Source Quench Message Analysis
Giới thiệu
Thông điệp ICMP Source Quench là loại thông điệp có thể được tạo ra bởi 1 gateway hoặc là 1 host. Bạn sẽ không thấy bất kỳ thông điệp nào như vậy hiện lên trên màn hình máy của bạn trừ khi bạn đang làm việc trên 1 gateway mà ở gateway đó sẽ xuất ra màn hình tất cả các thông điệp ICMP mà nó có. Tóm lại, 1 thông điệp ICMP Source Quench được tạo ra bởi 1 gateway hoặc 1 host đích để nói với người gửi giảm bớt tốc độ gửi tin bởi vì gateway hay host đó không thể theo kịp với tốc độ của dữ liệu mà nó nhận được.
Phân tích
Một gateway có thể loại bỏ các Internet datagram (hay packet) nếu nó không có 1 không gian đệm cần thiết để sắp xếp (lưu trữ tạm thời) những datagram đó cho đầu ra tới mạng tiếp theo trên tuyến đường tới mạng đích. Nếu 1 gateway loại bỏ 1 datagram, nó có thể gửi 1 thông điệp ICMP Source Quench tới host nguồn nơi gửi datagram đó.
Dưới đây là cấu trúc gói tin của thông điệp ICMP Source Quench:

ICMP - Destination Unreachable Message Analysis
Giới thiệu
Thông điệp 'ICMP Destination Unreachable' khá thú vị, bởi vì thực sự là nó không chỉ chứa 1 thông điệp mà có tới tận 6 thông điệp. Điều này có nghĩa là ICMP Destination Unreachable được chia thành 6 thông điệp khác nhau.
Bài này sẽ phân tích tất cả 6 thông điệp Destination Unreachable và giải thích mỗi thông điệp được sử dụng làm gì. Bảng dưới đây cho thấy 1 bảng tóm tắt ngắn gọn về các thông điệp sẵn có và giá trị của chúng có chứa trong ICMP Header.

Để khỏi lẫn lộn, thì các bạn hãy ghi nhớ rằng: ICMP Destination Unreachable là 1 thông điệp chung, các giá trị code khác nhau hoặc các thông điệp là 1 phần của nó là để làm rõ loại thông điệp "Destination Unreachable" nhận được là loại nào.
ICMP - Echo/Echo Reply (Ping) Message
Giới thiệu
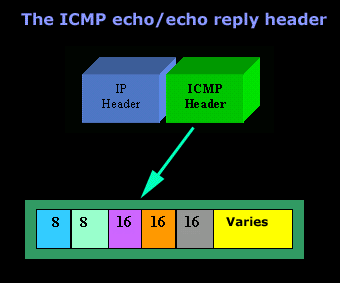
Như đã được đề cập trong bài trước, 1 Echo chỉ đơn giản như hầu hết mọi người thường gọi là 1 "ping", Echo Reply là "ping reply". Các ICMP Echo được sử dụng chủ yếu để xử lý sự cố. Khi 2 host đang có vấn đề trong việc truyền thông với nhau, thì một vài yêu cầu ICMP Echo đơn giản sẽ cho ta thấy được liệu có vấn đề gì với các gói tin định tuyến trên đường truyền đến đích hay không.
Chúng ta hãy thử nhìn vào hình minh họa cho 1 gói ICMP Echo/Echo Reply:

Introduction to the ICMP Protocol
Internet Control Message Protocol, là 1 giao thức rất phổ biến và hỗ trợ cho sự hoạt động của giao thức IP. Vì giao thức IP được thiết kế để được hoàn toàn đáng tin cậy, nên ICMP sẽ được sử dụng để cung cấp thông tin phản hồi về các vấn đề đã tồn tại trong môi trường truyền thông.
ICMP là 1 trong những giao thức hữu ích nhất được cung cấp để khắc phục các vấn đề sự cố mạng như phân giải DNS, định tuyến, kết nối... Tuy nhiên bạn nên thận trọng vì bạn có thể phải dành ra nửa ngày chỉ để cố gắng tìm ra lý do tại sao bạn lại không nhận được 1 "ping trả lời" (thuật ngữ chính xác là 'echo reply') từ 1 máy chủ Web trong khi thực tế thì tường lửa của nó được cấu hình không trả lời 'pings' vì lý do an ninh. Điều này thường dẫn đến việc hầu hết các kỹ sư có kết luận không chính xác rằng các máy chủ từ xa có thể bị down.
Note
Một vài năm trước đây đã có 1 chương trình được phát hành, và hiện tại vẫn đang còn được chia sẻ trên Internet, gọi là Click. Click được thiết kế để chạy trên nền tảng Windows và chức năng của nó là để chống lại những người dùng mIRC. Chương trình sẽ sử dụng các thông điệp khác nhau có sẵn trong giao thức ICMP để gửi thông báo lỗi đặc biệt cho người dùng mIRC, làm cho những người dùng từ xa nghĩ rằng họ mất kết nối với IRC Server, và do đó ngắt kết nối chương trình tới máy chủ. Sự kì diệu không phải ở chỗ là những gì chương trình có thể làm, mà chính là làm thế nào để chương trình đó có thể làm như vậy. Đây là nơi mà 1 chuyên viên mạng thực sự sẽ có thể xác định và sửa chữa các điểm yếu an ninh mạng.
Đăng ký:
Bài đăng (Atom)